Distillazione avversaria: cosa cambia per chi usa le API dei modelli IA

Se costruisci prodotti sopra le API di un modello di IA, la notizia di fine settembre ti riguarda più di quanto sembri: OpenAI ha raccontato di aver smantellato una campagna coordinata di distillazione avversaria, cioè il tentativo di estrarre il ragionamento di un modello per addestrarne un altro. Non è una storia di spionaggio lontana dal tuo lavoro: tocca regole d’uso, sicurezza degli account e contratti.
Cos’è la distillazione avversaria
La distillazione, in sé, è una tecnica legittima: un modello “allievo” impara dalle risposte di un modello più grande. Diventa un problema quando avviene contro i termini d’uso, su larga scala e puntando a ciò che il fornitore protegge, ossia il ragionamento interno del modello.
Secondo OpenAI, la campagna è iniziata il 1° luglio 2026 e ha avuto picchi il 24 e 25 luglio, con 16.000 richieste da oltre 4.000 utenti. Le indagini hanno poi individuato attività collegate a più di 15.000 utenti, interrotta del tutto entro il 28 luglio. OpenAI attribuisce un nucleo dell’attività a persone associate a Moonshot AI, precisando che non è chiaro se tutti gli operatori facessero parte di un unico sforzo. Resta la ricostruzione di una delle parti coinvolte, da leggere come tale.
Un dettaglio tecnico interessante: stando al racconto, non si trattava di violare database o crittografia, ma di manipolare le interazioni con il modello perché esponesse informazioni sul proprio ragionamento. È un attacco “di conversazione”, non di infrastruttura.
Le contromisure e cosa dicono sul design delle API
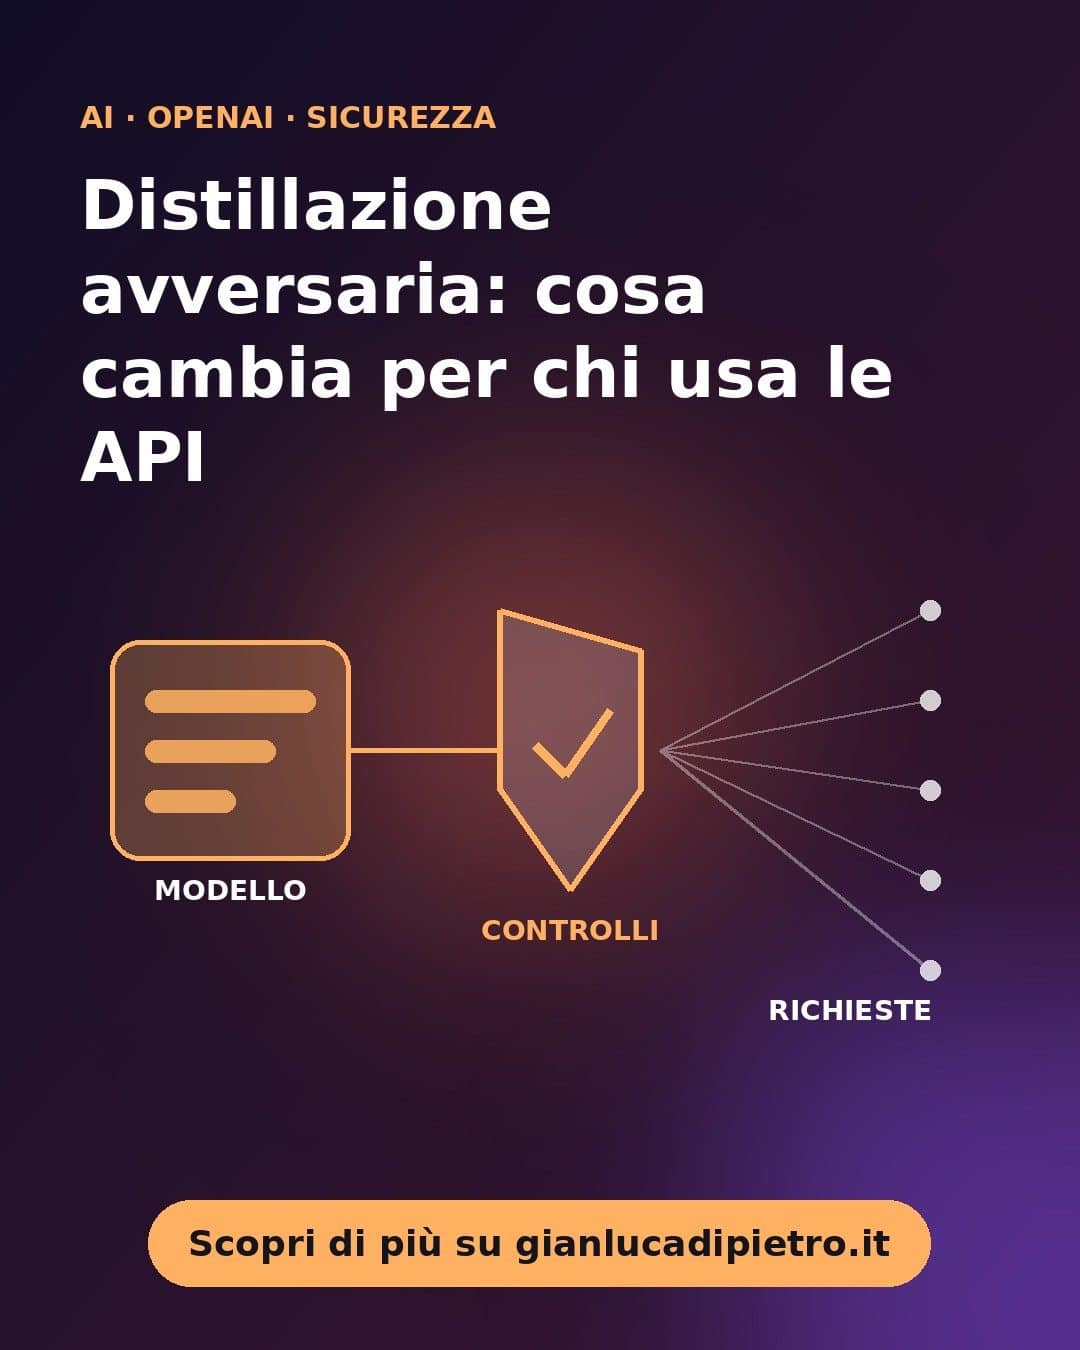
OpenAI descrive tre filoni: blocco degli account fraudolenti con controlli più severi in fase di registrazione; protezioni tecniche (chiusura di percorsi di “reasoning replay”, monitoraggio degli output, difese tra utenti e workspace diversi); coordinamento con il resto del settore tramite il Frontier Model Forum e canali governativi.
Per chi sviluppa, il messaggio pratico è che i fornitori stanno stringendo il monitoraggio sull’uso delle API. Questo significa più verifiche sugli account e, plausibilmente, più attriti per chi usa i modelli in modo atipico: volumi anomali, prompt ripetitivi in serie, account condivisi o creati in massa. Non ci sono indicazioni che gli usi normali siano colpiti, ma è prudente non farsi trovare impreparati.
Dove un’azienda può esporsi
In un progetto tipico, ci sono tre punti deboli ricorrenti.
Chiavi e account condivisi. Una chiave API finita in un repository o usata da più persone è il modo più semplice per ritrovarsi con traffico che non è il proprio, e con un account segnalato.
Pipeline che riusano gli output dei modelli. Se raccogli risposte di un modello per addestrarne un altro (anche solo un modello piccolo interno), leggi con attenzione i termini d’uso del fornitore: l’uso consentito varia e va verificato caso per caso, senza darlo per scontato.
Esposizione di chatbot e assistenti pubblici. Un assistente aperto a chiunque, senza limiti di frequenza, è un ottimo canale per chi vuole estrarre comportamento o prompt di sistema, anche tramite il tuo prodotto e non solo tramite l’API diretta.
In pratica
– Ruota e isola le chiavi API: una chiave per ambiente e per servizio, mai nel codice, con rotazione periodica e allarmi su consumi anomali.
– Metti limiti e logging sugli assistenti esposti: rate limit per utente, soglie di volume e log delle richieste, così distingui l’uso normale da un’estrazione sistematica.
– Rileggi i termini d’uso prima di riusare output: se i dati generati dai modelli alimentano addestramenti o dataset, documenta cosa è consentito e conserva la traccia della verifica.
Conclusione
La sicurezza dei modelli di IA non riguarda solo i laboratori: passa anche da come proteggiamo chiavi, endpoint e dati nelle applicazioni che costruiamo. Se ti è stato utile, commenta con la tua esperienza, condividi l’articolo con chi gestisce le integrazioni IA nella tua azienda e iscriviti al blog per i prossimi approfondimenti.
Fonte: OpenAI, Disrupting a coordinated model-distillation campaign (https://openai.com/index/disrupting-a-coordinated-model-distillation-campaign), 30 settembre 2026.